

Nouveauté
La plateforme cyber tout-en-un, de l'audit à la remédiation
Zoumio Security réunit en un seul outil ce que la plupart des organisations éclatent entre un scanner de vulnérabilités, un tableur de suivi et un rapport d'audit annuel. Ce qui est détecté devient une priorité, la priorité devient une action assignée et datée, l'action devient une preuve présentable à votre direction comme à un auditeur.
- Auditer
- Prioriser
- Sécuriser
Identifier et prioriser
NIS2, ransomwares : pourquoi sécuriser votre parc maintenant
La directive NIS2 étend les obligations de cybersécurité à des milliers d'entreprises françaises, pendant que les attaques par rançongiciel se sont industrialisées et visent désormais en priorité les PME et ETI. La question n'est plus « suis-je concerné » mais « qu'est-ce que je corrige en premier, avec l'équipe que j'ai ».
-
La conformité NIS2 se prouve, ne se déclare pas Périmètre, contrôles, plans d'action, preuves : un auditeur attend un pilotage documenté et daté. Un tableur partagé ne tiendra pas l'examen et vous exposera à la responsabilité des dirigeants.
-
Les rançongiciels entrent par l'Active Directory Chemins d'attaque AD, comptes à privilèges oubliés, MFA absent sur un compte admin Microsoft Entra ID : la majorité des compromissions passe par l'identité, pas par un exploit spectaculaire.
-
Des centaines de CVE, aucune priorité Un scanner par ici, un rapport annuel par là, des exports CSV que personne ne relit. Sans hiérarchie ni vue consolidée du parc, les équipes corrigent au hasard ou repoussent.

Comment déployer Zoumio Security en 3 étapes
Comptez quelques jours entre le premier échange et vos premiers résultats exploitables. Les campagnes reposent sur une approche de détection non destructive : votre production n'est jamais mise en risque.
Cadrer
Nous qualifions votre périmètre, vos actifs sensibles, vos obligations de conformité (NIS2, ISO 27001, RGPD) et vos risques prioritaires.
Étape 1
Déployer
L'agent est posé sur le réseau à auditer, vos environnements Microsoft sont connectés, la première campagne de détection démarre le jour même.
Étape 2
Piloter
Vous suivez vulnérabilités priorisées, plans d'action, échéances et preuves depuis un cockpit unique et exportez votre rapport.
Étape 3
Le produit
Les modules de la plateforme Zoumio Security
Pentest réseau, inventaire des actifs, audit Active Directory, audit Entra ID, priorisation des vulnérabilités et conformité : chaque module alimente le même référentiel.
Inscription Bêta privée
Testez Zoumio Security en avant-première
Votre entreprise veut mieux identifier ses vulnérabilités, prioriser ses actions cyber et préparer ses enjeux de conformité ? Participez à la bêta de Zoumio Security et contribuez à construire une solution pensée pour les PME françaises.
- Tarif préférentiel
- Support français réactif
Inclus dans le produit
Sécurité, RGPD et hébergement en France
Zoumio Security est hébergée sur Microsoft Azure en région France, avec isolation stricte des données par client, chiffrement des données sensibles et journalisation d'audit conforme RGPD. Éditée, maintenue et supportée en France.
Souveraineté
Microsoft Azure, région France. Plateforme éditée, maintenue et supportée en France.
Authentification
SSO Microsoft et Google, 2FA par TOTP, provisioning SCIM aligné sur vos rôles internes.
Isolation multi-tenant
Cloisonnement strict par client, appliqué à chaque requête. Aucun croisement en mode MSP.
Sessions sécurisées
JWT en cookies HttpOnly, expiration courte et révocation immédiate d'un accès.
Chiffrement
Données sensibles chiffrées au repos et en transit, secrets d'accès inclus.
Traçabilité
Journal d'audit conforme RGPD : qui a consulté, lancé ou exporté quoi, et quand.
Nos offres sur-mesure
Offres Zoumio Security : quatre niveaux
adaptés à vos enjeux cyber
Externe, Pro, Avancé, Identité 360 : chaque pack inclut le précédent. Vous élargissez le périmètre au rythme de votre maturité cyber, sans changer d'outil ni repartir de zéro.
Externe
Voir exactement ce qu'un attaquant voit depuis Internet.
- Surface d'attaque externe
- Inventaire des actifs
- Vulnérabilités priorisées
- Recommandations actionnables
Pro
Ajouter la vision interne : et s'il est déjà entré ?
- Tout le pack Externe
- Tests d'intrusion internes
- Suivi des corrections
- Détection des services exposés
Avancé
Fermer les chemins d'attaque vers votre Active Directory.
- Tout le pack Pro
- Audit Active Directory
- Chemins d'attaque révélés
- Durcissement du domaine
Identité 360
Couvrir aussi l'identité cloud Microsoft 365.
- Tout le pack Avancé
- Audit Microsoft Entra ID
- MFA & accès conditionnels
- Comptes à privilèges et invités
Notre promesse
Priorisation des vulnérabilités : KEV et EPSS plutôt que le CVSS seul
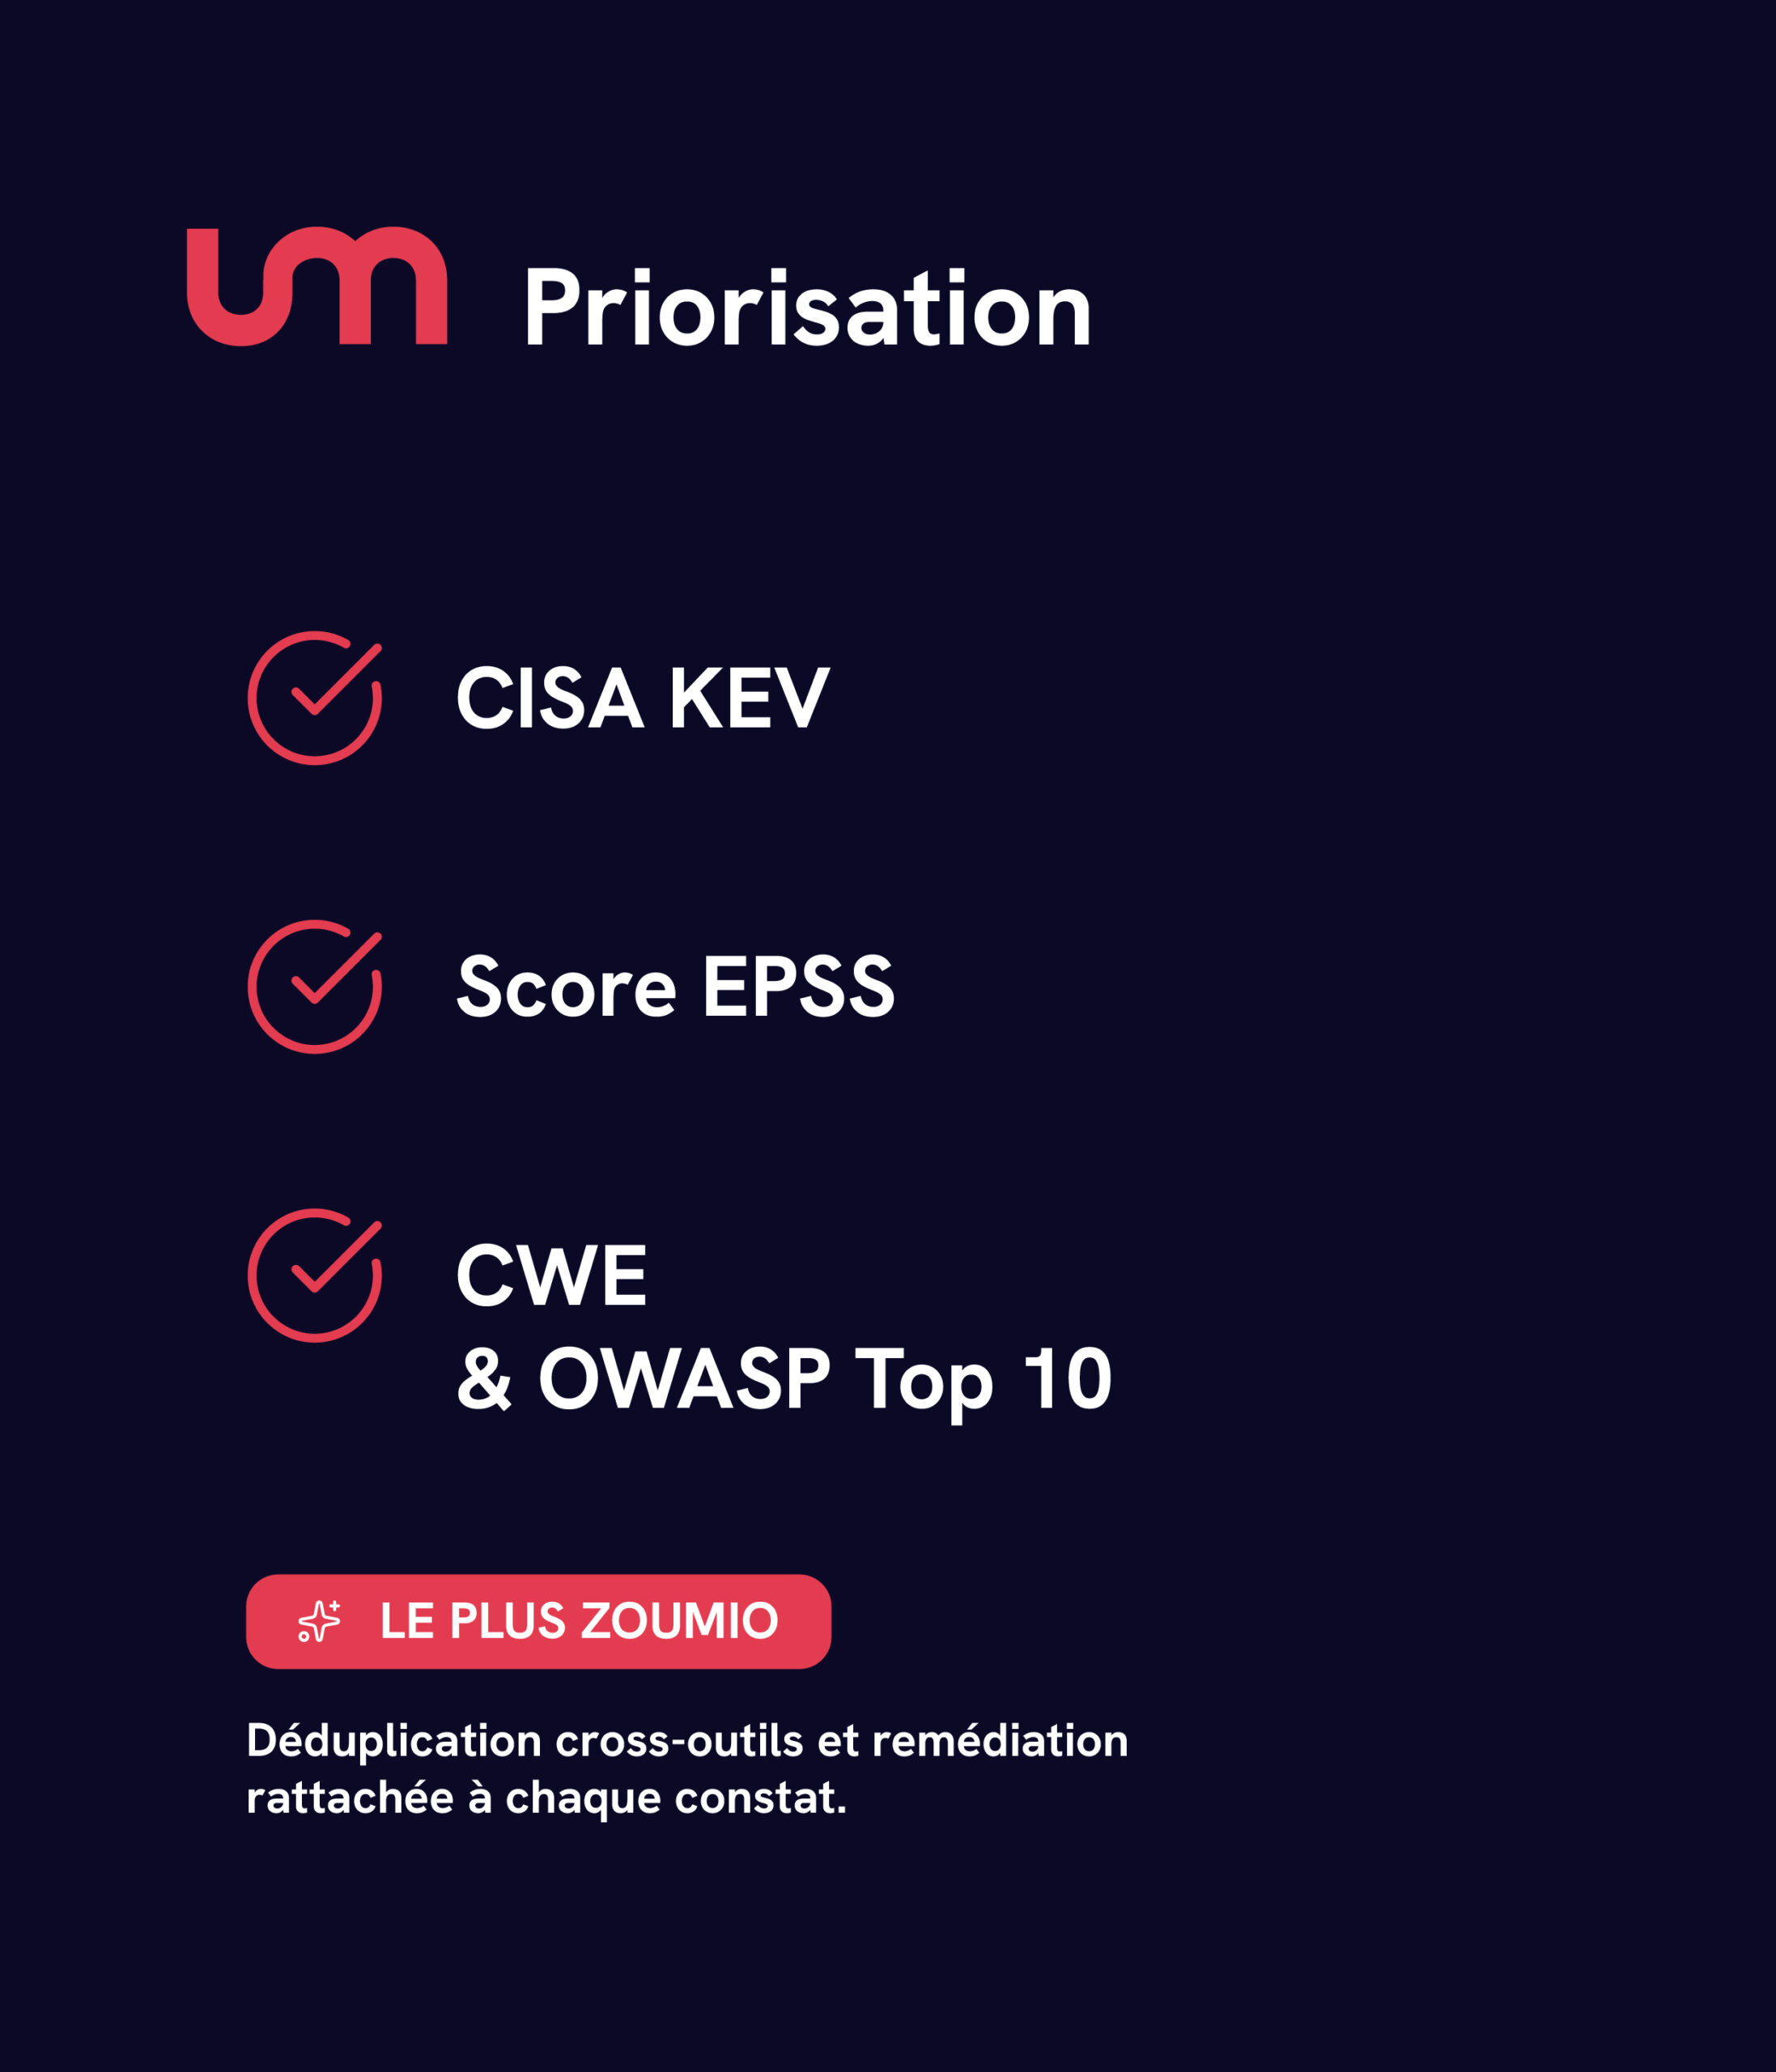
Une liste de 400 CVE triées par score CVSS ne protège personne. Zoumio Security croise chaque faille avec une base CVE locale enrichie, puis la classe dans une matrice Impact × Effort : vous ouvrez la plateforme et vous savez ce qui doit être corrigé cette semaine.
- CISA KEV : les failles activement exploitées dans la nature passent devant.
- Score EPSS : la probabilité réelle d'exploitation, pas seulement la gravité théorique.
- Classification CWE et couverture OWASP Top 10 pour situer chaque faiblesse.
- Déduplication cross-outils et remédiation rattachée à chaque constat.
À qui s'adresse Zoumio Security ?
RSSI, DSI, prestataires MSP et DPO
Zoumio Security s’adresse aux équipes qui portent la sécurité du parc sans SOC ni équipe cyber dédiée.
-
RSSI et DSI de PME-ETI Un niveau de sécurité mesuré en continu et un plan d’action priorisé, défendable devant le COMEX — au lieu d’un audit externe une fois par an.
-
Prestataires cyber et MSP Une console multi-clients qui industrialise les audits et les rapports, et transforme la prestation ponctuelle en service récurrent.
-
DPO et responsables conformité Des contrôles NIS2, ISO 27001 et RGPD rattachés aux constats techniques réels du parc, preuves à l’appui.
Foire aux questions
Vos questions sur Zoumio Security
Voici les réponses aux questions que se posent naturellement les dirigeants, DAF, RH et responsables IT avant de choisir Zoumio Security.
Non. L'approche est une détection non destructive : découverte des hôtes, des services, des versions et des failles, sans exploitation active. Les campagnes suivent la méthodologie PTES en 7 phases et peuvent être planifiées hors des heures de production.
Un agent (boîtier) sur le réseau à auditer, puis la connexion de vos environnements Microsoft : Intune pour les postes, Entra ID pour l'identité, Active Directory pour le domaine. Aucune installation sur les postes utilisateurs, tout le reste se pilote depuis la plateforme.
Sur Microsoft Azure, en région France. Isolation multi-tenant stricte, chiffrement des données sensibles et journalisation d'audit conforme RGPD.
Chaque faille est croisée avec une base CVE locale enrichie : présence dans le catalogue CISA KEV (failles activement exploitées), score EPSS (probabilité d'exploitation), classification CWE et couverture OWASP Top 10, avec déduplication cross-outils.
Non. C'est la raison d'être du produit : chaque constat technique est traduit en recommandation priorisée, avec un responsable et une échéance. Les équipes françaises de Zoumio accompagnent le cadrage puis le déploiement, et restent joignables ensuite.
Oui. Les constats techniques (parc, vulnérabilités, Active Directory, identité) alimentent directement votre dossier de conformité. Le module Conformité ajoute les référentiels NIS2, ISO 27001 et ANSSI, les contrôles, la déclaration d'applicabilité (SoA), les audits internes et la gestion des preuves, avec l'analyse de risque EBIOS RM.
Oui, c'est le mode MSP : vue de portefeuille, findings cross-clients et isolation stricte des données par client. Conçu pour les revendeurs, MSP et cabinets de conseil.
Oui : un mode démo intégré donne un accès complet à la plateforme pendant 7 jours (durée paramétrable), avec filigrane sur les documents générés.
Demander une démo
Prêt à reprendre la main sur votre cybersécurité ?
Prenons 20 minutes pour comprendre votre contexte, vos risques prioritaires et vos enjeux de conformité. Vous saurez rapidement si Zoumio Security est adapté à votre organisation.